Wordpress security plugin - WordPress Güvenlik Eklentisi: Sitenizi Korumak İçin Gerçekten Neye İhtiyacınız Var?
WordPress security plugin, sitenizi kötü amaçlı yazılımlardan, yetkisiz giriş denemelerinden ve veri ihlallerinden koruyan bir eklentidir. WordPress, dünyada en çok kullanılan içerik yönetim sistemidir ve bu popülerlik onu saldırganlar için de cazip bir hedef haline getirir. Doğru eklentiyi seçmek, hem sitenizin sürekliliği hem de ziyaretçilerinizin güvenliği açısından kritik bir karardır.
- WordPress Sitelerinin Neden Güvenlik Eklentisine İhtiyacı Var?
- Bir WordPress Security Plugin Neler Yapar?
- Popüler Seçenekler Karşılaştırması
- Ücretsiz mi Yoksa Ücretli Plan mı?
- Eklenti Kurmadan Önce Yapmanız Gereken 7 Şey
- Sadece Eklenti Yeterli mi?
- Doğru Eklenti Nasıl Seçilir?
- Sıkça Sorulan Sorular
WordPress Sitelerinin Neden Güvenlik Eklentisine İhtiyacı Var?
WordPress, tüm web sitelerinin yaklaşık yüzde 43'ünde kullanılmaktadır; bu oran onu siber saldırılar için açık ara en sık hedef alınan platform yapar. Siteler günde binlerce otomatik bot saldırısına maruz kalabilir. Bu botlar şifre tahmin dener, eski eklenti açıklarını tarar ve yönetici paneline zorla girmeye çalışır. Çoğu site sahibi bu saldırıları fark etmez çünkü görsel bir belirti olmayabilir. Zararlı kod arka planda çalışmaya devam eder, ziyaretçilerinize zararlı içerik sunar ya da sitenizi bir spam sunucusuna dönüştürür. Bir güvenlik eklentisi bu trafiği izler, şüpheli etkinlikleri engeller ve sizi uyarır.
Bir WordPress Security Plugin Neler Yapar?
Güvenlik eklentilerinin temel işlevi, sitenizi çok katmanlı bir koruma altına almaktır; tek bir özellik değil, bir dizi önlemin bir araya gelmesidir. Başlıca işlevler şunlardır:
- Güvenlik duvarı (WAF): Zararlı istekleri sunucuya ulaşmadan engeller.
- Kötü amaçlı yazılım taraması: Dosyalarınızı ve veritabanınızı düzenli aralıklarla tarar.
- Giriş koruması: Belirli sayıda başarısız girişten sonra IP adresini geçici olarak engeller.
- İki faktörlü doğrulama (2FA): Şifreniz ele geçirilse bile hesabınıza erişimi zorlaştırır.
- Dosya bütünlüğü izleme: Çekirdek WordPress dosyalarında yetkisiz değişiklik olup olmadığını kontrol eder.
- Etkinlik günlüğü: Sitede yapılan her değişikliği kaydeder, olağandışı davranışları tespit eder.
Güvenlik eklentisi bir sigorta gibidir: sorun çıktığında değil, daha sorun çıkmadan değerini gösterir.
Popüler WordPress Security Plugin Seçeneklerinin Karşılaştırması
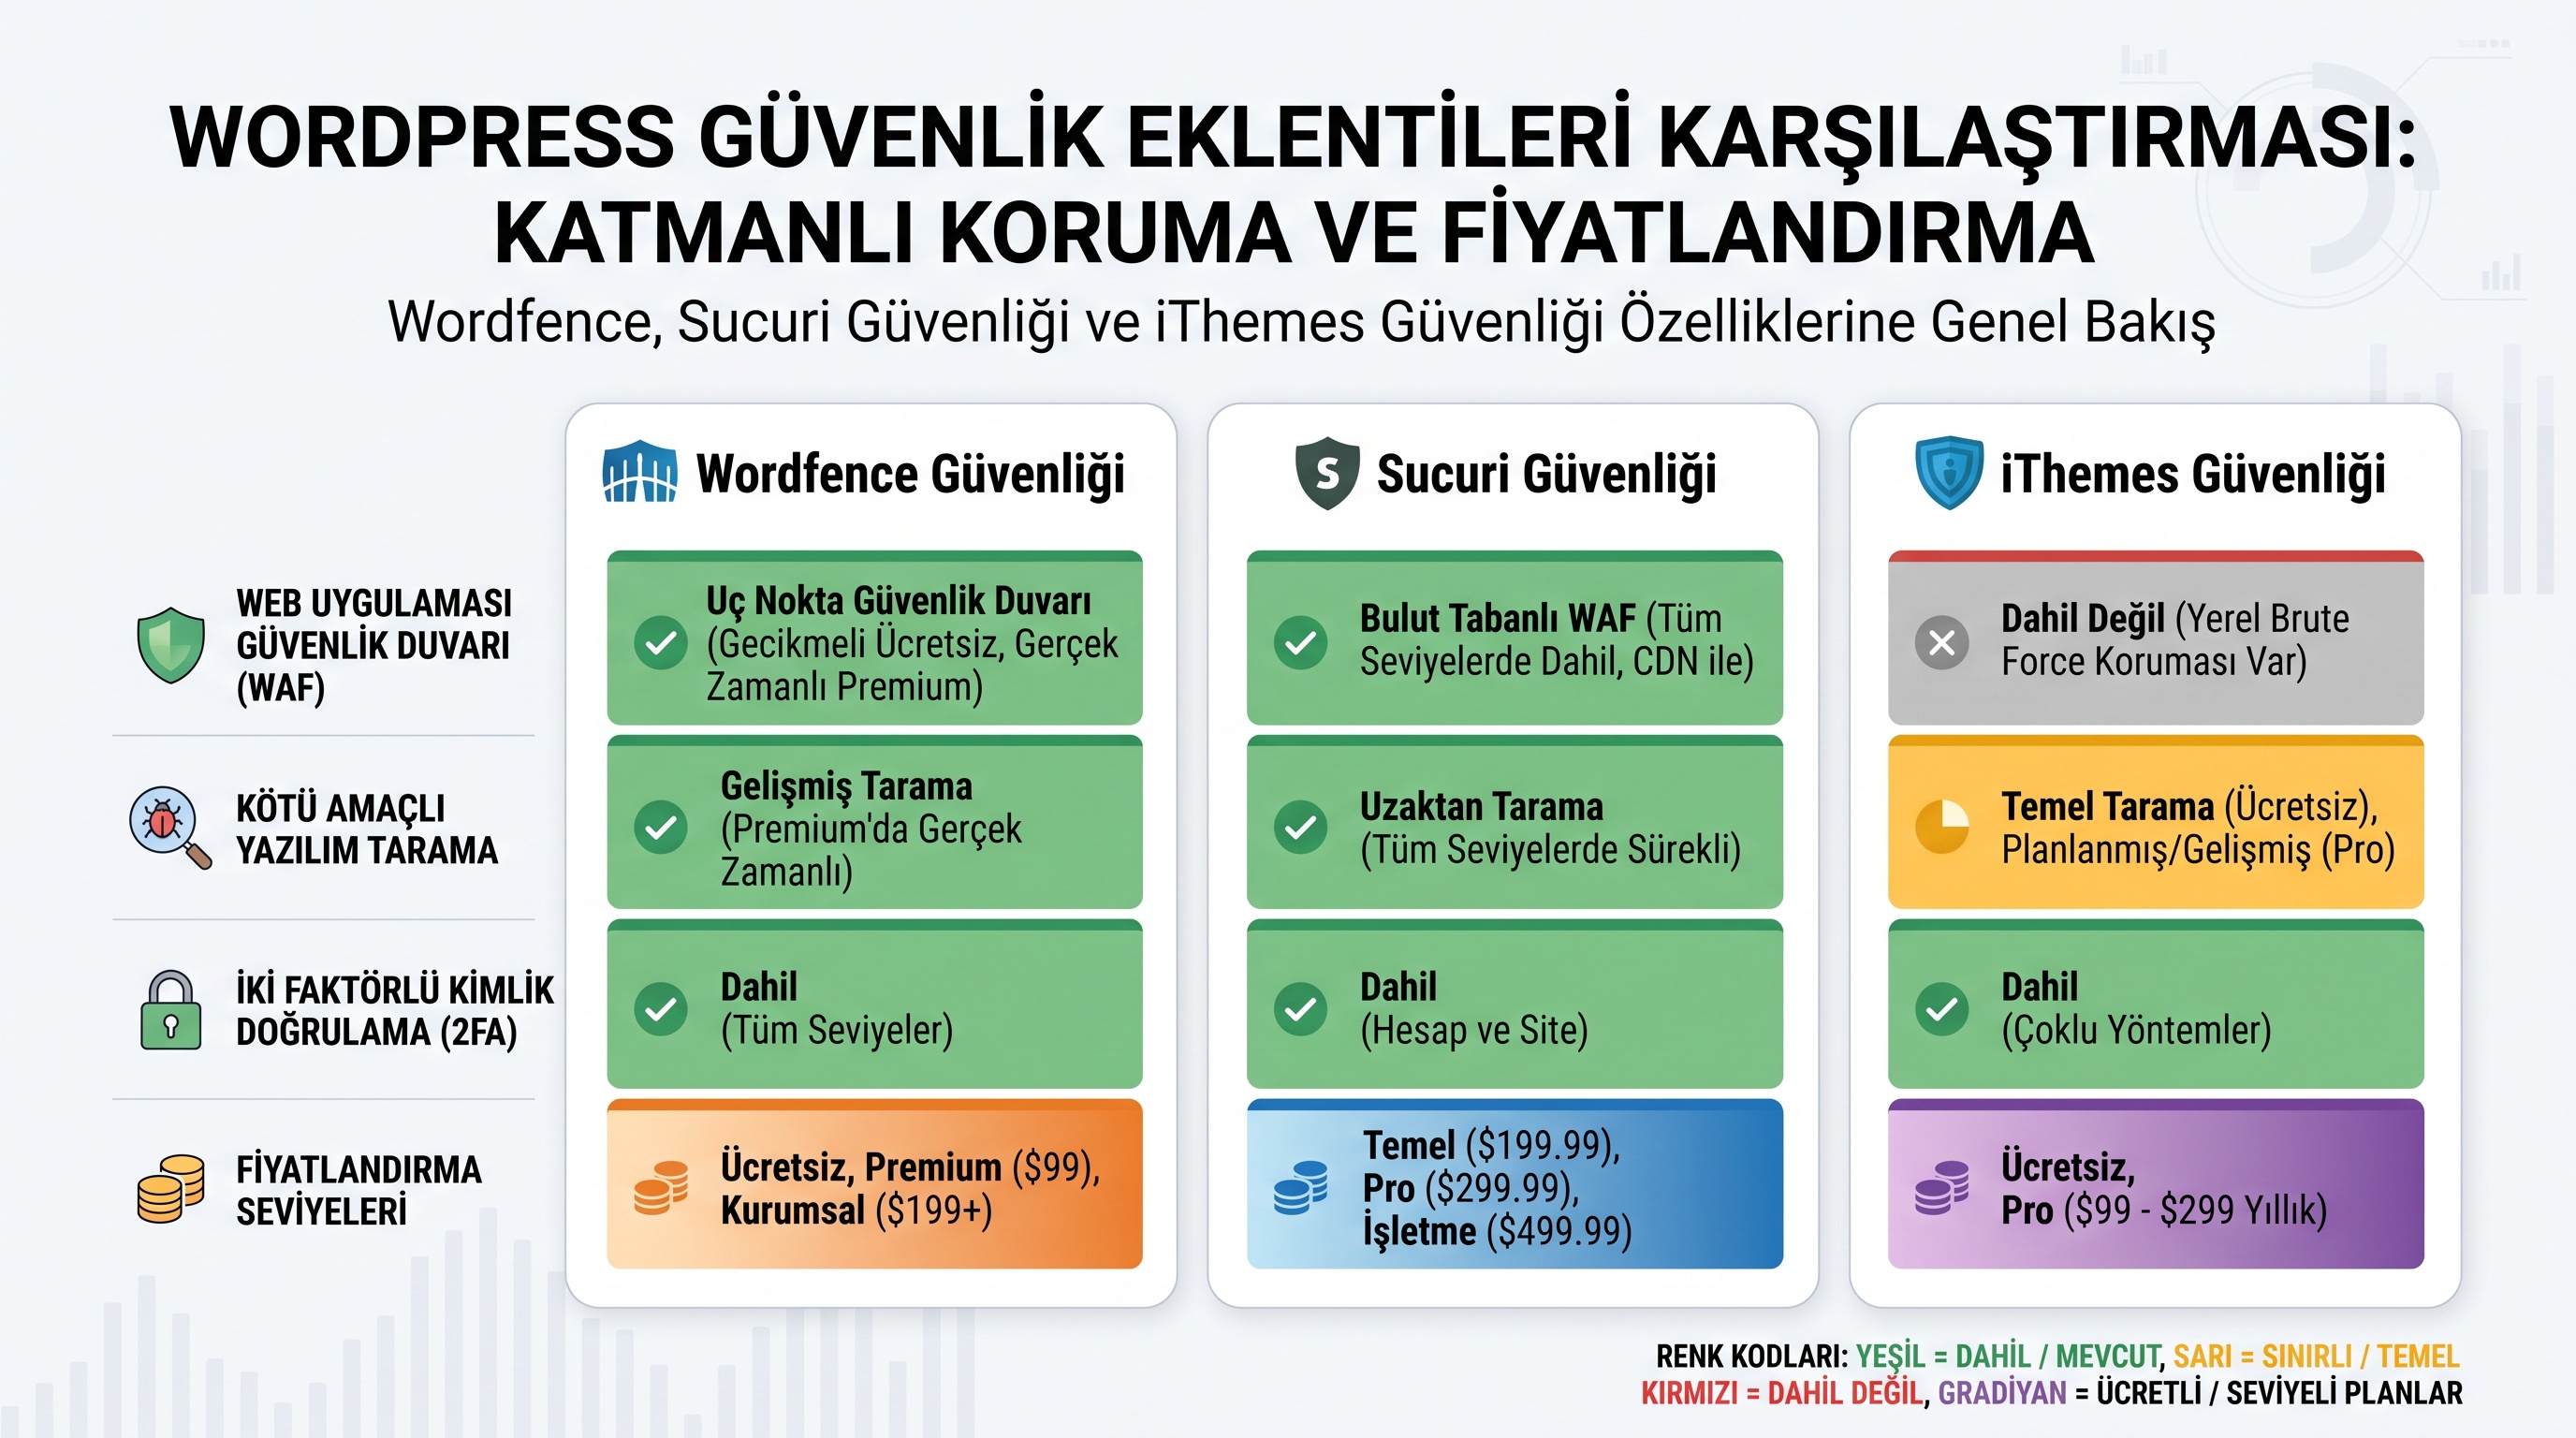
Piyasada en yaygın kullanılan üç eklenti Wordfence, Sucuri Security ve iThemes Security'dir; her biri farklı ihtiyaçlara ve bütçelere hitap eder. Aşağıdaki tablo temel özellikleri ve fiyat aralıklarını göstermektedir.
| Özellik | Wordfence | Sucuri Security | iThemes Security |
|---|---|---|---|
| Ücretsiz sürüm | Evet | Evet (sınırlı) | Evet |
| Web Uygulama Güvenlik Duvarı (WAF) | Evet | Evet (Pro) | Kısmi |
| Kötü amaçlı yazılım taraması | Evet | Evet | Evet |
| İki faktörlü doğrulama | Evet | Hayır | Evet |
| CDN tabanlı koruma | Hayır | Evet | Hayır |
| Yıllık ücretli plan (başlangıç) | ~119 USD | ~199 USD | ~99 USD |
Aşağıdaki tablo, hangi site profiline hangi eklentinin daha uygun olduğunu özetler.
| Site Profili | Önerilen Eklenti | Neden? |
|---|---|---|
| Küçük blog / kişisel site | iThemes Security (ücretsiz) | Kurulumu kolay, temel koruma yeterli |
| Orta ölçekli e-ticaret | Wordfence (ücretli) | Kapsamlı tarama ve gerçek zamanlı WAF |
| Yüksek trafikli kurumsal site | Sucuri Security (Pro) | CDN tabanlı koruma, hız kaybı yok |
Ücretsiz mi Yoksa Ücretli Plan mı?
Ücretsiz sürümler temel giriş koruması ve manuel tarama gibi özellikler sunar; ancak gerçek zamanlı tehdit veritabanı güncellemesi ve otomatik temizleme çoğunlukla ücretli planlarda yer alır. Wordfence'in ücretsiz sürümü, tehdit veritabanını ücretli plana kıyasla 30 gün gecikmeli günceller. Bu 30 günlük fark, bilinen bir açığın keşfedilmesi ile sitenizin korunması arasındaki pencereyi açık bırakır. Bütçeniz kısıtlıysa ücretsiz sürümü kurun; ancak güçlü bir şifre politikası ve 2FA zorunluluğuyla destekleyin. E-ticaret veya müşteri verisi işleyen bir siteniz varsa ücretli planı ciddi biçimde değerlendirin.
Eklenti Kurmadan Önce Yapmanız Gereken 7 Şey
Güvenlik eklentisi kurmak tek başına yeterli değildir; altyapınızı hazırlamadan kurduğunuz eklenti gerçek anlamda koruma sağlayamaz. Şu adımları önce tamamlayın:
- WordPress çekirdeğini güncelleyin: Eski sürümler bilinen açıklar barındırır.
- Tüm eklenti ve temaları güncelleyin: Saldırıların büyük bölümü eski eklentilerden kaynaklanır.
- Kullanılmayan eklenti ve temaları silin: Devre dışı bırakmak yeterli değildir; tamamen kaldırın.
- Yönetici kullanıcı adını "admin" olarak bırakmayın: Bu, tahmin edilmesi en kolay kullanıcı adıdır.
- Güçlü ve benzersiz bir şifre belirleyin: En az 16 karakter, harf, rakam ve özel karakter içersin.
- Sitenizin yedeğini alın: Eklenti kurulumu sırasında olası bir çakışmaya karşı güncel yedek şarttır.
- Hosting panelinizde SSL sertifikasının aktif olduğunu kontrol edin: HTTPS olmadan diğer önlemler eksik kalır.
Sadece Eklenti Yeterli mi?
Bir güvenlik eklentisi, doğru yapılandırılmış bir WordPress sitesinin üzerine kurulduğunda en iyi sonucu verir; zayıf bir altyapının üzerinde tek başına yeterli korumayı sağlayamaz. Hosting kalitesi, PHP sürümü, veritabanı izinleri ve dosya sistemi yapılandırması gibi sunucu tarafı etkenler eklentinin erişemeyeceği güvenlik açıkları oluşturabilir. Bu nedenle hosting sağlayıcınızın güvenlik duvarı sunup sunmadığını, otomatik yedekleme hizmeti verip vermediğini ve PHP sürümünüzün güncel olup olmadığını kontrol edin. Sitenizin hızı da güvenlikle doğrudan ilişkilidir; yavaş bir site hem kullanıcıları hem de arama motorlarını olumsuz etkiler.
Güvenlik eklentisi bir katman ekler; ancak sağlam bir hosting ve güncel bir altyapı olmadan o katman yetersiz kalır.
Doğru WordPress Security Plugin Nasıl Seçilir?
Doğru eklenti, sitenizin büyüklüğüne, trafiğine ve sakladığı verinin hassasiyetine göre değişir. Karar vermeden önce şu üç soruyu yanıtlayın:
- Sitenizde müşteri verisi var mı? Varsa ücretli, CDN tabanlı koruma önceliğiniz olsun.
- Teknik bilginiz ne düzeyde? Karmaşık ayarlar gerektiren eklentiler yanlış yapılandırıldığında siteyi yavaşlatabilir veya kilitleyebilir.
- Bütçeniz ne? Ücretsiz sürümü 2FA ve güçlü şifre politikasıyla birleştirirseniz temel koruma sağlanır.
SEO açısından da güvenliği ihmal etmemelisiniz. Saldırıya uğrayan bir site Google tarafından kara listeye alınabilir; bu, organik trafiğinizin bir gecede sıfırlanması anlamına gelir. İçerik pazarlaması stratejinizi planlarken güvenli ve erişilebilir bir altyapı üzerine inşa etmek, ürettiğiniz her içeriğin değerini korur.
SEOTANK olarak WordPress sitelerinin teknik altyapısını ve içerik üretimini birlikte ele alıyoruz. Ücretsiz SEO analizinizi yaptırarak sitenizin mevcut durumunu görebilir, güvenlik ve içerik açıklarını bir arada değerlendirebilirsiniz. Ayrıca SEOTANK planlarına göz atarak içerik üretimini, SEO takibini ve yayın sürecini nasıl tek çatı altında yürütebileceğinizi öğrenebilirsiniz.
Organik trafiğinizi artırmak için harcadığınız çaba, güvenli olmayan bir site üzerinde kalıcı sonuç vermez.
Daha önce hazırladığımız WordPress caching plugin rehberinde de anlattığımız gibi, WordPress'te her eklenti seçimi sitenizin hem hızını hem de kararlılığını doğrudan etkiler. Güvenlik eklentisi de bu dengeyi gözetilerek seçilmelidir.
Sıkça Sorulan Sorular
Birden fazla güvenlik eklentisi kurmak daha iyi koruma sağlar mı?
Hayır, tam tersi olabilir. İki farklı güvenlik eklentisi aynı işlevi çift çalıştırarak site hızını düşürebilir ve birbiriyle çakışarak güvenlik açığı yaratabilir. Tek, iyi yapılandırılmış bir eklenti tercih edin.
Ücretsiz bir WordPress security plugin gerçekten yeterli mi?
Kişisel blog veya küçük bilgi sitesi için çoğunlukla yeterlidir; ancak müşteri verisi işleyen ya da ödeme alan siteler için ücretli plan daha güvenilir bir koruma sunar. Ücretsiz sürümü kullanıyorsanız 2FA ve güçlü şifrelerle mutlaka destekleyin.
Güvenlik eklentisi sitenizi yavaşlatır mı?
Yanlış yapılandırılmış veya birden fazla güvenlik eklentisi kuruluysa evet, belirgin bir yavaşlama olabilir. CDN tabanlı çözümler (Sucuri gibi) trafiği kendi sunucularından geçirdiği için sitenizin hızını olumsuz etkilemez, hatta bazen artırır.
Saldırıya uğrayan bir site SEO açısından nasıl etkilenir?
Google, kötü amaçlı yazılım barındıran siteleri arama sonuçlarından kaldırabilir veya "Bu site zararlı olabilir" uyarısıyla etiketleyebilir. Bu durum, sıralamalarınızı ve organik trafiğinizi ciddi biçimde düşürür. Sitenizi temizlemek için gereken süre zarfında kaybettiğiniz trafik geri kazanılamayabilir.
Bu yazı SEOTANK tarafından üretildi. seotank.ai
İlgili yazılar
 SEOTANK üretti
WordPress backup plugin kullanarak sitenizi korumak için 3 temel adım
 SEOTANK üretti
WordPress Translation Plugin Nasıl Seçilir: Çok Dilli Site Kurmak İsteyenler İçin Karşılaştırma
 SEOTANK üretti